Dans l'industrie, choisir un cloud n'est plus seulement une affaire d'architecture. C'est aussi une question juridique : quel droit s'applique aux données, et qui peut y accéder ?
Les grands fournisseurs américains, dits hyperscalers, dominent le marché européen. Selon la Commission européenne, la part des fournisseurs établis dans l'Union est passée d'environ 29 % en 2017 à environ 15 % en 2022.
Face à eux, des offres dites de cloud souverain promettent une protection contre les lois extraterritoriales, dont le CLOUD Act américain. En France, le repère officiel est la qualification SecNumCloud de l'ANSSI. Ce dossier explique ce que recouvrent ces termes, ce que disent vraiment les textes, et comment arbitrer, y compris pour les projets d'IA.
Cloud souverain : définition
Un cloud souverain est une offre d'informatique en nuage dont l'infrastructure, l'exploitation et le contrôle capitalistique relèvent exclusivement du droit de l'Union européenne, de sorte que les données ne puissent pas être réclamées par une autorité d'un pays tiers en dehors des voies prévues par le droit européen.
Le terme n'a pas de définition juridique unique. En France, la seule garantie vérifiable est la qualification SecNumCloud délivrée par l'ANSSI à une offre précise. Au niveau européen, un cadre de souveraineté à quatre niveaux est en discussion dans la proposition de Cloud and AI Development Act (juin 2026).
1. Cloud public, souverain, hybride : les définitions
Le cloud public désigne une infrastructure mutualisée, exploitée par un fournisseur tiers et accessible par internet. Les principaux acteurs mondiaux sont des groupes américains, qui opèrent aussi des centres de données en Europe et en France.
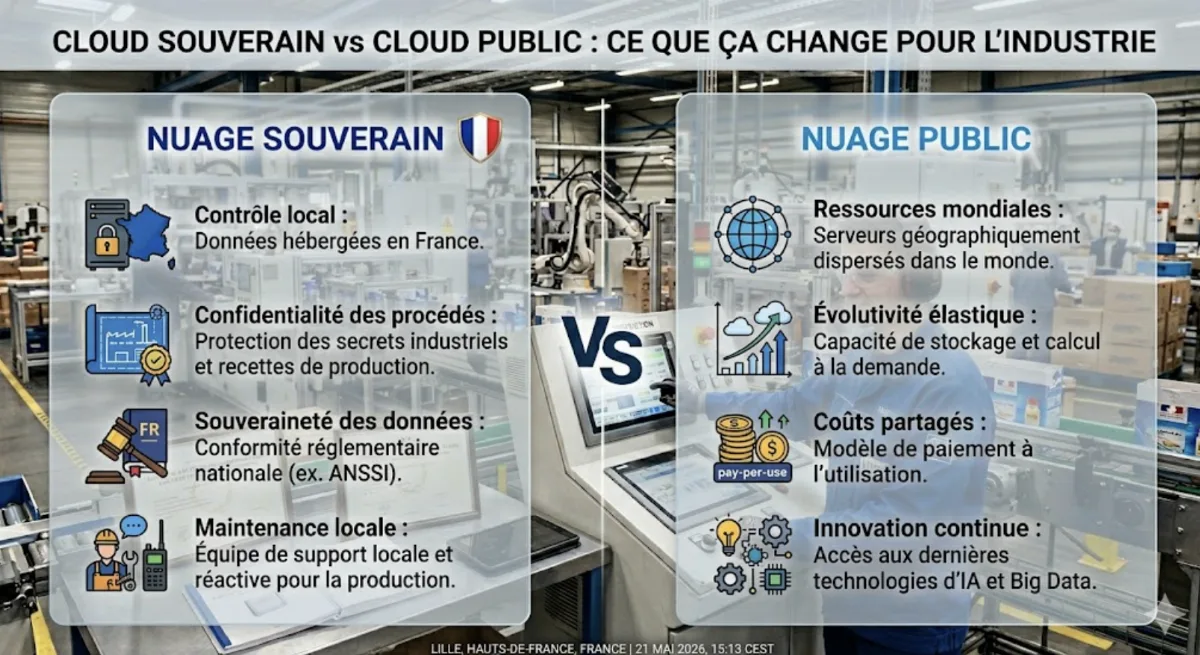
Le cloud souverain ajoute une garantie juridique : le fournisseur, son capital et son exploitation relèvent du droit européen. L'objectif est d'échapper aux lois extraterritoriales, en particulier le CLOUD Act américain.
Cloud public
Catalogue de services managés très large (IA, IoT, analytique), présence mondiale.
Fournisseur américain : exposé au CLOUD Act, quelle que soit la région d'hébergement.
Cloud souverain
Données hébergées et exploitées dans l'Union, fournisseur soumis au seul droit européen.
Garantie vérifiable en France : la qualification SecNumCloud de l'offre.
Cloud hybride
Combinaison des deux (ou d'un cloud public et d'une infrastructure interne) : les traitements sensibles côté souverain, le reste côté public.
Modèle fréquent dans l'industrie, qui suppose une vraie cartographie des données.
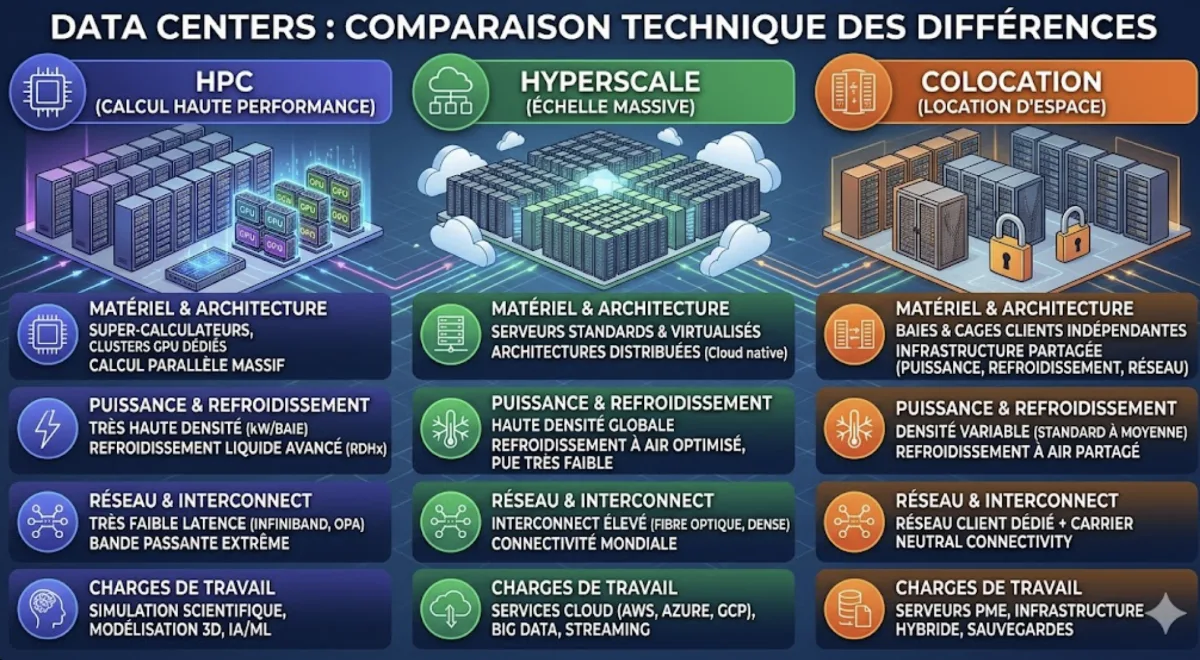
Les différents types de centres de données qui portent ces offres sont décrits dans notre dossier hyperscale, colocation et HPC.
2. Les textes qui font de la souveraineté un sujet
La souveraineté du cloud n'est pas un argument commercial né de rien. Elle découle d'un empilement de textes américains et européens, dont certains sont encore en cours d'adoption.
Le CLOUD Act américain (2018)
Le Clarifying Lawful Overseas Use of Data Act, adopté en mars 2018, permet aux autorités américaines d'exiger d'un fournisseur soumis au droit des États-Unis la communication de données qu'il contrôle, y compris lorsqu'elles sont stockées hors du territoire américain.
Le texte prévoit une procédure permettant au fournisseur de contester une demande qui entrerait en conflit avec le droit d'un autre pays. Mais la décision appartient à un juge américain, pas au client européen.
Schrems II et le Data Privacy Framework
L'arrêt Schrems II de la CJUE (16 juillet 2020, C-311/18) a invalidé le Privacy Shield. Son successeur, le Data Privacy Framework, adopté par la Commission le 10 juillet 2023, a été validé par le Tribunal de l'Union le 3 septembre 2025 (affaire T-553/23, Latombe). Un pourvoi est pendant devant la Cour de justice (C-703/25 P).
Pour un industriel qui transfère des données personnelles (RH, clients, sous-traitants), le cadre est donc valide aujourd'hui, mais il reste suspendu à l'arrêt de la Cour.
Les textes européens à connaître
| Texte | Statut au 23 septembre 2026 | Ce qu'il change pour le cloud |
|---|---|---|
| NIS 2 (directive UE 2022/2555) | Pas encore transposée en France. Le délai a expiré le 17 octobre 2024 ; la Commission a saisi la CJUE le 8 juillet 2026. | Sécurité de la chaîne d'approvisionnement, dont les fournisseurs cloud, pour les entités essentielles et importantes. L'ANSSI a publié le ReCyF (version de travail) en mars 2026. |
| DORA (règlement UE 2022/2554) | Applicable depuis le 17 janvier 2025 | Secteur financier : registre des prestataires TIC, clauses contractuelles, surveillance des prestataires critiques. |
| Data Act (règlement UE 2023/2854) | Applicable depuis le 12 septembre 2025 | Droit de changer de fournisseur cloud (chapitre VI). Les frais de changement doivent disparaître à partir du 12 janvier 2027. |
| Cyber Resilience Act (règlement UE 2024/2847) | En vigueur depuis le 10 décembre 2024 ; signalement des vulnérabilités exploitées depuis le 11 septembre 2026 ; autres obligations au 11 décembre 2027 | Sécurité des produits comportant des éléments numériques, y compris leurs traitements de données à distance. |
| Cloud and AI Development Act | Proposition de la Commission du 3 juin 2026, en discussion | Cadre européen de souveraineté du cloud à quatre niveaux pour les acheteurs publics ; objectif de tripler la capacité des centres de données de l'Union en 5 à 7 ans. |
Le détail des obligations NIS 2 pour les sous-traitants industriels est traité dans notre dossier sur la directive NIS 2 dans l'industrie.
En France : l'article 31 de la loi SREN
La loi n° 2024-449 du 21 mai 2024 (SREN) impose aux administrations de l'État, à leurs opérateurs et à certains groupements, lorsqu'ils confient des données d'une sensibilité particulière à un cloud privé, de retenir une offre qui protège ces données contre tout accès non autorisé par des autorités de pays tiers. Le décret n° 2026-272 du 14 avril 2026 en précise l'application. Ce texte ne vise pas les entreprises privées, mais il installe SecNumCloud comme référence pour les marchés publics.
3. SecNumCloud : ce que garantit la qualification de l'ANSSI
SecNumCloud est le référentiel de qualification des prestataires de services d'informatique en nuage publié par l'ANSSI. Sa version en vigueur est la 3.2, publiée en 2022.
Il combine des exigences techniques (sécurité physique, chiffrement, journalisation, gestion des accès, continuité) et des exigences de protection contre le droit extraterritorial. Le prestataire doit notamment avoir son siège dans un État membre, et les entités situées hors de l'Union doivent rester minoritaires à son capital.
| Point clé | Ce qu'il faut savoir |
|---|---|
| Objet | La qualification porte sur une offre précise, pas sur l'entreprise. Un même fournisseur peut avoir des offres qualifiées et d'autres qui ne le sont pas. |
| Durée | 3 ans, avec des audits de surveillance annuels, renouvelable. |
| Caractère obligatoire | Aucun pour une entreprise privée : le référentiel peut servir de bonne pratique ou être exigé par contrat. Obligatoire, en revanche, pour les données sensibles de l'État (loi SREN). |
| Où vérifier | La liste officielle des offres qualifiées et en cours de qualification est tenue à jour par l'ANSSI sur cyber.gouv.fr. |
| Au niveau européen | Le schéma de certification européen du cloud (EUCS) n'est pas finalisé à ce jour. |
Des offres dites « de confiance » associent un opérateur de droit européen à des technologies d'un hyperscaler américain utilisées sous licence. C'est par exemple le modèle de S3NS, coentreprise de Thales et de Google Cloud. Pour savoir si une telle offre est qualifiée, seule la liste de l'ANSSI fait foi : ni la communication du fournisseur, ni un dossier en cours.
4. Cloud public ou souverain pour l'IA
L'IA générative change la question du cloud, parce qu'elle fait circuler beaucoup plus de données qu'une application classique. Tout ce qu'on lui fournit quitte le système d'information de l'entreprise.
C'est le cas des requêtes (prompts), des documents joints pour contextualiser les réponses, des jeux de données d'entraînement ou d'ajustement, et des journaux conservés par le fournisseur. Dans un contexte industriel, ces flux contiennent souvent de la propriété intellectuelle : procédés, recettes, plans, données de qualité.
Quatre questions avant de choisir
- Où tourne le modèle ? L'inférence peut s'exécuter dans une région européenne tout en restant opérée par un fournisseur soumis au CLOUD Act.
- Les données servent-elles à entraîner le modèle ? La réponse est contractuelle : elle se lit dans les conditions du service, pas dans la plaquette.
- Que devient l'historique ? Durée de conservation des requêtes et des journaux, possibilité de les supprimer.
- Y a-t-il des données personnelles ? Le RGPD s'applique alors, avec ses règles de transfert hors de l'Union.
Trois architectures possibles
| Option | Atout | Limite |
|---|---|---|
| Service d'IA d'un hyperscaler | Accès immédiat aux modèles les plus récents, sans infrastructure à gérer | Fournisseur exposé au CLOUD Act ; réservé aux données non sensibles ou anonymisées |
| Modèle à poids ouverts hébergé sur une offre souveraine ou en interne | Les données ne quittent pas un périmètre soumis au droit européen | Capacité de calcul (GPU) à réserver et à exploiter ; modèles pas toujours au niveau des plus récents |
| Hybride | Données sensibles traitées localement, usages génériques côté public | Exige de classer les données et de faire respecter la règle par les utilisateurs |
La contrainte de capacité est réelle : la Commission européenne justifie le Cloud and AI Development Act par un déficit de centres de données en Europe, qu'elle propose de combler en triplant la capacité de l'Union en 5 à 7 ans. La consommation électrique qui en découle est analysée dans notre dossier IA générative et consommation électrique des data centers.
5. Quand l'industrie doit choisir le souverain, et quand non
Il n'existe pas de réponse universelle. La démarche qui tient la route consiste à classer les traitements selon la sensibilité des données, puis à choisir l'hébergement traitement par traitement.
Les cas où le souverain se justifie
- Propriété intellectuelle critique : recettes, procédés, plans CAO, données de conception, dont la fuite ferait perdre un avantage concurrentiel.
- Données de santé : leur hébergement pour le compte d'un tiers exige un hébergeur certifié HDS (article L1111-8 du Code de la santé publique). Le référentiel révisé en 2024 renforce les exigences sur les transferts hors de l'Union.
- Défense et sites sensibles : informations protégées, opérateurs d'importance vitale, dont les obligations relèvent du Code de la défense.
- Marchés publics portant sur des données sensibles de l'État, soumis à l'article 31 de la loi SREN.
- Exigence d'un client : un donneur d'ordres peut imposer contractuellement un hébergement qualifié à ses sous-traitants.
Les cas où le cloud public reste pertinent
- Sites web, catalogues, outils marketing : données publiques ou peu sensibles, besoin d'élasticité.
- Environnements de test et de développement sans données réelles.
- Analyses et IA sur données publiques, anonymisées ou agrégées.
- Outils collaboratifs non critiques.
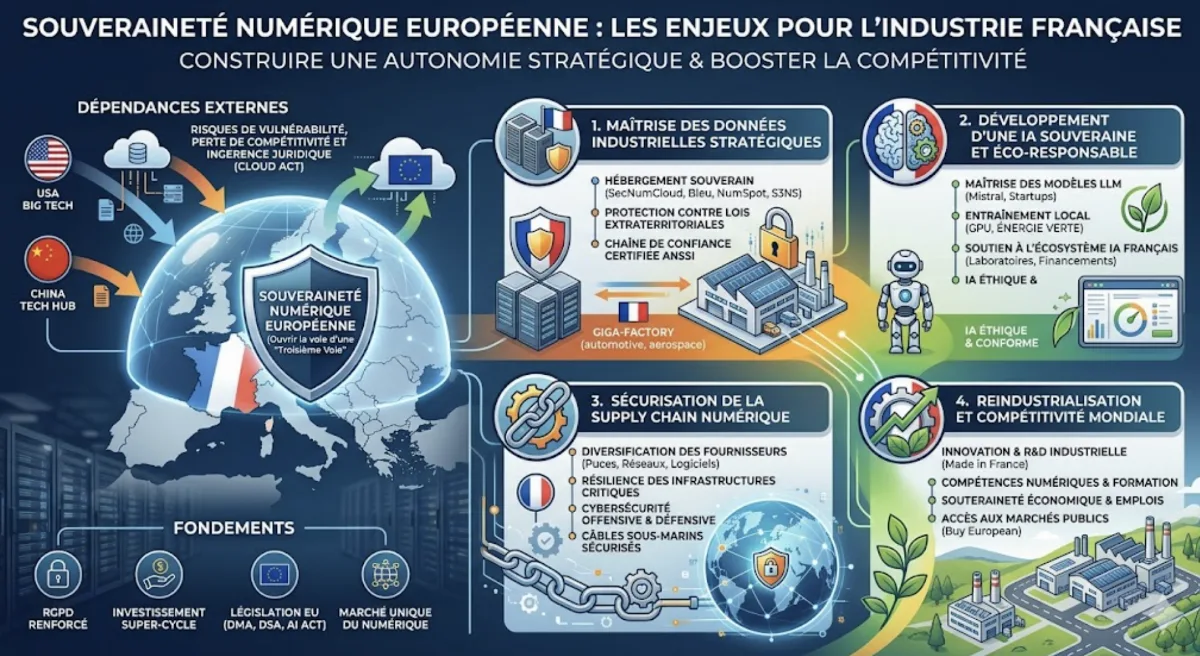
Côté ateliers, les systèmes industriels (automates, supervision) posent des questions de sécurité propres, détaillées dans cybersécurité OT : pourquoi elle ne se fait pas comme la cybersécurité IT. Les enjeux plus larges de dépendance technologique sont traités dans notre dossier sur la souveraineté numérique européenne.
6. Comparatif des trois modèles
Le tableau ci-dessous est qualitatif : chaque offre a ses propres caractéristiques, et l'écart de prix dépend entièrement des volumes et des services consommés. Il n'existe pas de grille tarifaire comparative publiée par une source officielle.
| Critère | Cloud public | Cloud souverain (offre qualifiée) | Cloud hybride |
|---|---|---|---|
| Droit applicable | Exposition au CLOUD Act si le fournisseur est américain | Droit européen exclusif, vérifié par la qualification | Selon le traitement |
| Catalogue de services | Très large, renouvelé en continu (IA, IoT, analytique) | Plus restreint, variable selon l'offre | Accès au catalogue public pour les usages non sensibles |
| Présence géographique | Mondiale | Union européenne | Les deux |
| Réversibilité | Data Act applicable ; risque de dépendance aux services propriétaires | Data Act applicable ; même vigilance sur les services propriétaires | Dépend des briques retenues |
| Repères de conformité | ISO/IEC 27001, HDS selon les offres | Qualification SecNumCloud, souvent ISO/IEC 27001 et HDS | Cumul selon le partage |
| Complexité d'exploitation | Faible à l'entrée, facturation à surveiller | Comparable | Plus élevée : deux environnements, une gouvernance commune |
| Usages typiques | Web, catalogues, IA sur données non sensibles | Propriété intellectuelle, santé, défense, marchés publics sensibles | Industrie manufacturière, ETI |
7. Compétences et métiers
Une stratégie cloud hybride mobilise des compétences techniques et juridiques à la fois. Trois familles se dégagent.
Architecture et exploitation
Architectes et ingénieurs cloud, administrateurs réseaux, spécialistes de la migration et de la réversibilité.
Sécurité
Responsables de la sécurité des SI, auditeurs ISO/IEC 27001, spécialistes de la cybersécurité industrielle.
Droit et conformité
Délégués à la protection des données (le référentiel de certification des compétences du DPO est approuvé par la CNIL), juristes et acheteurs spécialisés dans les contrats cloud.
Côté industrie, voir la fiche métier administrateur réseaux industriels (OT) et notre panorama des métiers de la cybersécurité industrielle.
Conclusion : un arbitrage juridique autant que technique
Le choix entre cloud public, souverain ou hybride ne se tranche pas sur le prix seul. Il dépend du droit applicable aux données, de leur sensibilité et des exigences des clients et des textes : CLOUD Act, RGPD, HDS, loi SREN, Data Act, et bientôt NIS 2 une fois transposée.
Pour la plupart des industriels, l'hybride s'impose : les données sensibles dans une offre qualifiée SecNumCloud, le reste là où le service est le meilleur. La condition, c'est une cartographie des données tenue à jour et une réversibilité pensée dès le contrat.