En 2010, le ver Stuxnet a saboté physiquement des centrifugeuses d'enrichissement d'uranium en Iran via un automate Siemens. Quinze ans plus tard, la cybersécurité industrielle n'est plus un sujet théorique.
Pourtant, beaucoup de DSI continuent à appliquer aux ateliers les recettes du SI bureautique : antivirus, patches mensuels, MFA partout. Résultat : des projets bloqués, des automaticiens furieux, et — paradoxe — une exposition au risque qui ne baisse pas.
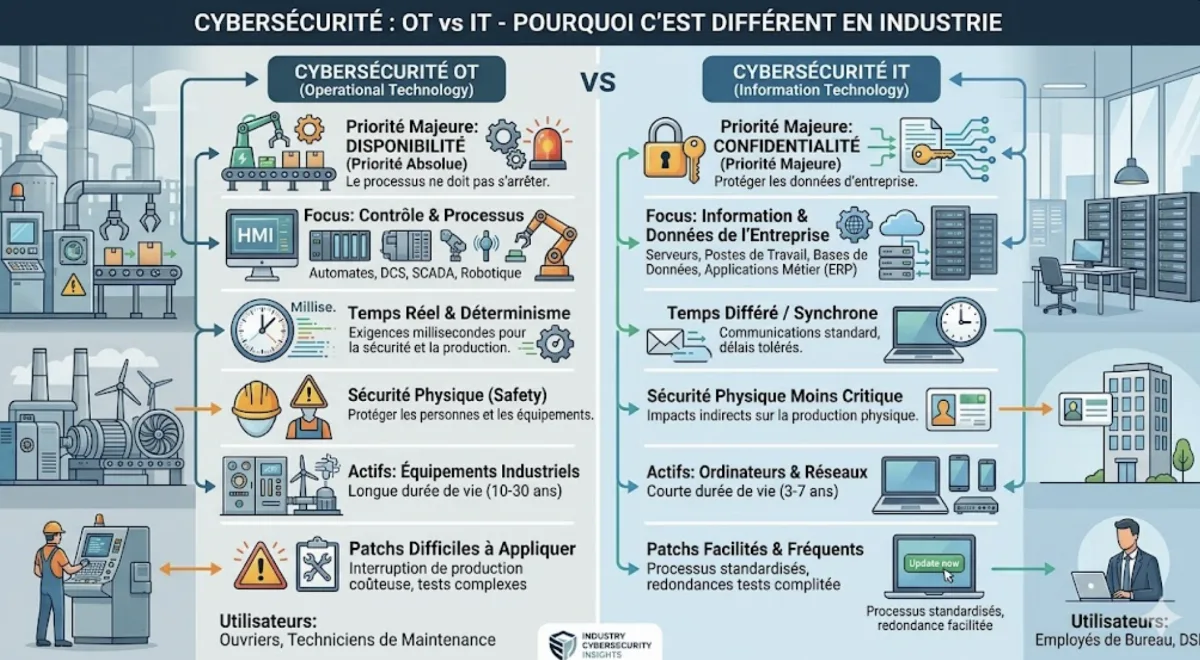
Car l'OT (Operational Technology) obéit à des contraintes radicalement différentes de l'IT classique. Priorités inversées, durées de vie de 30 ans, protocoles en clair, conséquences physiques : tout change.
Tour d'horizon des 5 différences fondamentales, du modèle Purdue, des attaques réelles documentées (Stuxnet, Triton, Colonial Pipeline) et du cadre réglementaire qui se durcit avec NIS2 et IEC 62443.
1. IT vs OT : de quoi parle-t-on exactement ?
L'IT (Information Technology) regroupe tout ce qui traite de l'information numérique de l'entreprise : serveurs de fichiers, messagerie, ERP, CRM, postes de travail bureautiques, cloud, applications métier, bases de données. Son rôle : faire circuler, stocker et sécuriser de la donnée.
L'OT (Operational Technology) désigne l'ensemble des matériels et logiciels qui surveillent ou contrôlent des processus physiques dans l'usine : automates programmables (PLC), systèmes de supervision (SCADA), systèmes de contrôle distribués (DCS), capteurs, actionneurs, robots, variateurs de vitesse, systèmes instrumentés de sécurité (SIS), et désormais l'IIoT (Industrial Internet of Things).
Lexique express OT
- PLC (Programmable Logic Controller) : automate industriel qui exécute un programme cyclique pour piloter des sorties (vannes, moteurs) en fonction d'entrées (capteurs). Marques classiques : Siemens (S7), Schneider (Modicon), Rockwell (Allen-Bradley), Mitsubishi, Omron.
- SCADA (Supervisory Control and Data Acquisition) : logiciel de supervision qui agrège les données de centaines de PLC et offre une interface (HMI) aux opérateurs.
- DCS (Distributed Control System) : architecture intégrée typique des process continus (raffinage, chimie, énergie). Exemples : Honeywell Experion, Emerson DeltaV, ABB 800xA, Yokogawa Centum.
- SIS (Safety Instrumented System) : système indépendant dont la seule fonction est de mettre l'installation en sécurité (arrêt d'urgence) — typiquement Triconex, HIMA, ProSafe-RS.
- RTU (Remote Terminal Unit) : équivalent d'un PLC pour des sites distants (réseau électrique, eau, gaz, pipelines).
Pendant des décennies, les deux mondes étaient strictement cloisonnés : l'OT vivait sur des réseaux propriétaires, isolés, parfois en RS-485. L'arrivée d'Ethernet industriel, des protocoles TCP/IP (Modbus TCP, Profinet, EtherNet/IP) et de l'IIoT a fait sauter cette frontière. C'est cette convergence — souvent appelée IT/OT convergence — qui a créé l'essentiel de la surface d'attaque actuelle.
2. Les 5 différences fondamentales
Calquer les pratiques IT sur l'OT est l'erreur la plus fréquente — et la plus coûteuse. Voici les cinq écarts structurels qui imposent une approche dédiée.
2.1 Priorités CIA inversées
En IT classique, la triade CIA ordonne les enjeux dans l'ordre : Confidentialité > Intégrité > Disponibilité. On protège d'abord les données sensibles, ensuite leur exactitude, enfin l'accès.
En OT, l'ordre est inversé : Disponibilité > Intégrité > Confidentialité. Arrêter une ligne de production aciérie ou un réacteur chimique coûte plus cher en quelques heures que la fuite de l'intégralité d'un répertoire bureautique. Cette inversion change tout : on n'éteint pas un automate pour le patcher, on ne bloque pas un flux Modbus pour une analyse antivirale, on ne déploie pas un MFA bloquant sur un poste opérateur en salle de contrôle.
2.2 Durée de vie
Un poste IT est renouvelé tous les 3 à 5 ans. Un PLC est conçu pour vivre 15 à 30 ans. Des automates Siemens S7-300 mis en service à la fin des années 1990 pilotent encore aujourd'hui des installations chimiques, ferroviaires ou énergétiques. Conséquence directe : on rencontre couramment des HMI sous Windows XP, Windows 7 ou Windows Server 2003, hors support depuis longtemps, qu'on ne peut pas remplacer sans requalifier l'ensemble du process.
2.3 Patch management
Sur un parc IT, un patch mensuel via WSUS ou Intune est la norme. Sur un site industriel, chaque correctif peut nécessiter un arrêt de production planifié, une requalification du procédé (parfois par le constructeur d'équipement ou un organisme tiers), et la disponibilité d'une fenêtre de maintenance — souvent annuelle ou bisannuelle. Les firmwares de PLC reçoivent rarement plus d'un ou deux correctifs de sécurité par an, parfois aucun pour les modèles en fin de vie. Les vulnérabilités sont alors traitées par compensation (segmentation, surveillance), pas par patching.
2.4 Protocoles
Les protocoles IT modernes (HTTPS, TLS, SSH, OAuth) sont conçus avec l'authentification et le chiffrement de bout en bout. Les protocoles OT historiques sont l'inverse : Modbus, S7Comm (Siemens), EtherNet/IP (Rockwell), Profinet, DNP3, IEC 60870-5-104 sont pour l'essentiel transmis en clair, sans authentification native ou avec une authentification très faible.
Une trame Modbus envoyée à un automate sera exécutée si elle est correctement formée — peu importe qui l'envoie. C'est pourquoi OPC UA, qui intègre par défaut chiffrement et authentification par certificats, est aujourd'hui poussé comme protocole d'avenir, et pourquoi la segmentation réseau reste la première ligne de défense.
2.5 Conséquences d'une compromission
Une attaque IT entraîne une perte de données, une indisponibilité de service, une amende RGPD. Une attaque OT peut entraîner un arrêt de production (millions d'euros par jour sur un site lourd), une destruction d'équipement (cas Stuxnet), une pollution environnementale ou une mise en danger de vies humaines (cas Triton sur des systèmes SIS, attaques sur stations de traitement d'eau).
| Critère | IT | OT |
|---|---|---|
| Priorités | Confidentialité → Intégrité → Disponibilité | Disponibilité → Intégrité → Confidentialité |
| Durée de vie matériel | 3 à 5 ans | 15 à 30 ans |
| OS rencontrés | Windows 11, Linux, macOS récents | Windows XP / 7 / Server 2003, RTOS, firmwares propriétaires |
| Patch | Mensuel automatisé | Annuel ou bisannuel, planifié, requalification |
| Protocoles dominants | HTTP(S), TLS, REST, SSH, SMTP | Modbus, Profinet, S7Comm, EtherNet/IP, DNP3, OPC UA |
| Authentification native | Standard (OAuth, Kerberos, mTLS) | Rare ou faible sur protocoles historiques |
| Conséquence d'incident | Perte de données, RGPD | Arrêt production, destruction physique, sûreté humaine |
| Référentiel principal | ISO 27001, NIST CSF | IEC 62443, NIST SP 800-82, guide ANSSI |
3. Le modèle Purdue : la grammaire de l'architecture OT
Le modèle Purdue (Purdue Enterprise Reference Architecture, PERA), formalisé à l'Université de Purdue dans les années 1990 et repris par la norme ISA-95 / IEC 62264, structure les systèmes industriels en niveaux hiérarchiques. La norme IEC 62443 s'appuie sur cette segmentation pour définir des zones et conduits, base de toute architecture de cybersécurité industrielle.
L'idée centrale : plus on descend dans les niveaux, plus on touche au processus physique, et plus les exigences de disponibilité et de déterminisme dominent. La DMZ industrielle (niveau 3.5) est le filtre obligatoire entre monde IT (4-5) et monde OT (0-3).
Niveau 5 — Entreprise / Cloud
Internet, cloud public, services partenaires, sites distants. C'est le territoire des fournisseurs SaaS et des connexions extérieures.
Niveau 4 — Réseau IT corporate
ERP (SAP, Oracle), messagerie, postes de travail, GED, Active Directory. Domaine de la DSI classique.
Niveau 3.5 — DMZ industrielle
Zone tampon. Reverse proxies, serveurs de jump, antivirus relay, historians répliqués, patch servers. Aucun flux direct IT ↔ OT n'est autorisé.
Niveau 3 — MES, historians, planification site
Manufacturing Execution System, base de données historian (PI System, Aveva), ordonnancement local de la production.
Niveau 2 — Supervision SCADA / HMI
Postes opérateurs en salle de contrôle, serveurs SCADA, alarmes. C'est le niveau le plus visible et souvent le plus attaqué.
Niveau 1 — Contrôle (PLC, RTU, DCS, SIS)
Automates qui exécutent la logique de pilotage. Les systèmes instrumentés de sécurité (SIS) doivent rester physiquement séparés.
Niveau 0 — Processus physique (capteurs, actionneurs)
Sondes de température/pression/débit, vannes, moteurs, vérins. C'est le monde « real » : ce que les attaquants veulent in fine manipuler.
La règle de cybersécurité dérivée du modèle Purdue est simple : aucun flux ne traverse plus d'un niveau sans passer par une DMZ industrielle. Concrètement, un automate (niveau 1) ne discute jamais directement avec l'ERP (niveau 4) ; il passe par un historian local (niveau 3) répliqué dans la DMZ (niveau 3.5), depuis laquelle l'IT vient lire.
4. Les attaques réelles qui ont marqué l'OT
Là où l'IT subit chaque jour des centaines de millions d'incidents banals, l'histoire de l'OT s'écrit à coups d'attaques rares mais marquantes — chacune ayant redéfini la perception du risque industriel.
2010 Stuxnet
Premier ver connu à cibler spécifiquement des automates Siemens S7-300/400 pour saboter physiquement des centrifugeuses d'enrichissement d'uranium à Natanz (Iran). Quatre failles 0-day Windows utilisées. Inaugure officiellement la cyber-guerre OT.
2015 BlackEnergy / Ukraine
Première coupure d'électricité publique attribuée à une cyberattaque : 225 000 abonnés ukrainiens privés de courant en plein hiver, via prise de contrôle de SCADA d'opérateurs régionaux et envoi de commandes d'ouverture de disjoncteurs.
2016 Industroyer / CrashOverride
Première malware modulaire taillée pour les protocoles électriques (IEC 60870-5-101/104, IEC 61850, OPC DA). Deuxième attaque ukrainienne, capable d'interagir directement avec les équipements de poste sans passer par un opérateur.
2017 Triton / TRISIS
Première attaque connue à cibler un SIS (Triconex de Schneider Electric) dans une raffinerie saoudienne. Sans la défaillance de la charge utile, l'attaque aurait pu désactiver les sécurités physiques d'un site pétrochimique. Tournant historique : la cybersécurité OT devient un sujet de sûreté humaine.
2019 Norsk Hydro / LockerGoga
Rançongiciel ayant paralysé l'industriel norvégien de l'aluminium : passage en mode manuel sur plusieurs sites, pour un coût annoncé par l'entreprise de l'ordre de 650 à 750 millions de couronnes norvégiennes, soit environ 70 M€. À retenir : l'assurance cyber n'en a couvert qu'une part minoritaire. Démontre l'effet de cascade IT → OT même sans attaque OT-spécifique.
2021 Colonial Pipeline
Le rançongiciel DarkSide compromet l'IT de Colonial. L'opérateur arrête lui-même le pipeline par prudence — l'OT n'est pas attaqué directement, mais l'incertitude sur la propagation suffit à interrompre l'approvisionnement carburant de la côte Est des États-Unis pendant plusieurs jours.
2022 Pipedream / Incontroller
Boîte à outils offensive révélée par une alerte conjointe de CISA et de plusieurs agences américaines, capable de cibler des automates de grands constructeurs et des serveurs OPC UA. Premier framework offensif générique pour l'OT documenté avant toute exploitation à grande échelle connue.
2023-2024 Stations d'eau US
Plusieurs municipalités américaines voient leurs PLC compromises (CyberAv3ngers, exploitation d'interfaces Unitronics exposées). CISA et EPA émettent des alertes répétées en 2023 et 2024 sur les services d'eau potable. Rappel : un site OT exposé sur Internet, même petit, est trouvé.
5. Cadre réglementaire : NIS2, IEC 62443, ANSSI
Le cadre normatif et réglementaire applicable à la cybersécurité industrielle s'est densifié depuis 2016. Il combine standards techniques internationaux, recommandations nationales et obligations légales contraignantes.
5.1 IEC 62443 : la norme de référence
La famille de normes IEC 62443 (publiée par la CEI et reprise par l'ISA) est le référentiel international dédié à la cybersécurité des systèmes d'automatisation et de contrôle industriels (IACS). Quatre groupes :
- 62443-1-x : terminologie, concepts, modèles.
- 62443-2-x : exigences pour la mise en œuvre d'un programme de sécurité (SMS — IEC 62443-2-1).
- 62443-3-x : exigences techniques pour les systèmes (IEC 62443-3-2 — risk assessment ; IEC 62443-3-3 — System Requirements et Security Levels SL1 à SL4).
- 62443-4-x : exigences pour les fournisseurs et le développement de produits (IEC 62443-4-1 secure development lifecycle, IEC 62443-4-2 component requirements).
5.2 ANSSI : la doctrine française
L'ANSSI publie depuis 2014 un corpus dédié aux systèmes industriels, en particulier le guide « La cybersécurité des systèmes industriels — méthode de classification et mesures principales » qui définit trois classes de criticité et les mesures associées. S'y ajoutent les processus de certification CSPN (Certification de Sécurité de Premier Niveau) et CC (Critères Communs) évalués par les CESTI.
5.3 LPM, NIS2 et obligations légales
En France, la Loi de Programmation Militaire impose depuis 2013 des obligations de sécurité aux Opérateurs d'Importance Vitale (OIV), étendues à un périmètre plus large d'Opérateurs de Services Essentiels (OSE) par la directive NIS de 2016.
La directive NIS2 (UE 2022/2555) élargit considérablement le périmètre des entités régulées : énergie, transport, eau, alimentaire, fabrication critique, gestion des déchets, chimie, fabrication de dispositifs médicaux… Elle prévoit des sanctions administratives pouvant atteindre 10 M€ ou 2 % du chiffre d'affaires mondial pour les entités essentielles, une notification d'incident en deux temps (alerte précoce sous 24 h, notification sous 72 h), des mesures techniques minimales et une responsabilité des organes de direction.
Une erreur de lecture très répandue : « annexe I = entités essentielles, annexe II = entités importantes ». C'est faux. L'annexe I liste les secteurs hautement critiques, l'annexe II les autres secteurs critiques ; le statut résulte du croisement secteur × taille (articles 2 et 3). Une entité de l'annexe I de taille moyenne est importante, pas essentielle, et une entité de l'annexe II ne devient jamais essentielle par sa seule taille.
Le seuil d'entrée se lit de la même façon : au moins 50 salariés, ou un chiffre d'affaires et un total de bilan supérieurs à 10 M€ (renvoi à la recommandation 2003/361/CE). Le raccourci « 50 salariés ou 10 M€ de CA » perd la seconde condition.
Côté mise en œuvre, l'ANSSI n'a pas attendu la loi : elle a publié le 17 mars 2026 le Référentiel Cyber France (ReCyF), qui traduit les objectifs de sécurité de NIS2 en une vingtaine d'objectifs — gouvernance, maîtrise de l'écosystème, sécurité des systèmes, gestion des accès, détection, réponse à incident, continuité, supervision — chacun formulé comme un résultat à atteindre et non comme une technologie à acheter. C'est aujourd'hui le document de travail le plus utile pour préparer un site industriel, quelle que soit la date de promulgation.
À ne pas confondre : NIS2 n'est pas encore applicable en France. La date du 17 octobre 2024 était la limite de transposition imposée aux États membres, pas une date d'entrée en vigueur. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité a été adopté par le Sénat le 12 mars 2025 puis en commission spéciale à l'Assemblée nationale le 10 septembre 2025, sans jamais être examiné en séance publique. Au 20 septembre 2026, aucune loi n'est promulguée et la Commission européenne a saisi la Cour de justice de l'Union européenne le 8 juillet 2026. Les obligations décrites ci-dessus sont donc celles du texte européen, pas du droit français en vigueur — voir notre dossier Directive NIS 2 dans l'industrie, et la formation en cybersécurité industrielle qu'elle fait monter en demande.
5.4 Référentiels complémentaires
- NIST CSF 2.0 (Cybersecurity Framework, publié en 2024) : cadre de pilotage fréquemment utilisé en complément d'IEC 62443.
- NIST SP 800-82 Rev. 3 (2023) : guide technique très complet dédié à la sécurité OT.
- CRA (Cyber Resilience Act, règlement UE 2024/2847) : impose des exigences de cybersécurité dès la conception aux produits comportant des éléments numériques — donc à la plupart des équipements OT. Entré en vigueur le 10 décembre 2024, il s'applique par étapes : les obligations de signalement (vulnérabilité activement exploitée ou incident grave, alerte précoce sous 24 h au CSIRT désigné et à l'ENISA) sont applicables depuis le 11 septembre 2026 ; le reste des obligations s'appliquera le 11 décembre 2027. Écrire que le CRA « s'appliquera fin 2027 » est donc faux par omission : le volet signalement est déjà là.
6. Cloisonner IT et OT : ce qui traverse vraiment la DMZ
« Segmenter » est le mot que tout le monde emploie ; c'est aussi celui qui recouvre les projets les plus flous. Poser un pare-feu entre l'IT et l'OT ne segmente rien tant que la liste des flux autorisés n'a pas été écrite, flux par flux, avec pour chacun une source, une destination, un protocole, un port et une raison d'être. Voici la matière de cette liste.
6.1 La règle de base : aucun flux direct
Le principe dérivé du modèle Purdue tient en une phrase : aucune session ne part de l'IT vers l'OT, ni de l'OT vers l'IT. Toute donnée transite par un service hébergé dans la DMZ industrielle (niveau 3.5), et ce sont deux sessions distinctes qui s'y rejoignent : l'OT pousse vers la DMZ, l'IT vient lire dans la DMZ. Ce découplage, souvent appelé broker, fait que la compromission d'un poste bureautique ne donne jamais une route ouverte vers un automate.
Corollaire pratique : une règle de pare-feu qui autorise « tout le sous-réseau IT vers tout le sous-réseau OT » est une segmentation sur le papier seulement. La bonne granularité est la paire machine à machine, sur un port précis.
6.2 Les flux qu'on retrouve dans presque tous les sites
| Besoin métier | Sens du flux | Protocole et port usuel | Traitement recommandé |
|---|---|---|---|
| Remontée des données de production vers l'ERP ou le MES | OT → DMZ, puis IT lit la DMZ | OPC UA (4840), ou réplication d'historian | Historian répliqué dans la DMZ ; l'IT n'atteint jamais l'historian d'atelier. |
| Supervision et alarmes déportées | OT → DMZ | Syslog (514), SNMP (161), MQTT (8883 en TLS) | Collecteur en DMZ ; jamais d'accès direct au serveur SCADA. |
| Télémaintenance d'un constructeur | Extérieur → DMZ → OT, sur ouverture | RDP (3389), SSH (22), VNC (5900) via rebond | Serveur de rebond en DMZ, compte nominatif, ouverture à la demande et tracée, session enregistrée. Aucun accès permanent. |
| Mises à jour antivirus et correctifs des postes de supervision | IT → DMZ, puis OT tire depuis la DMZ | HTTPS (443) vers un relais interne | Relais de mise à jour et serveur de correctifs hébergés en DMZ, validés avant diffusion. |
| Annuaire et authentification | OT → DMZ | LDAPS (636), Kerberos (88) | Contrôleur de domaine dédié à l'OT, en relation d'approbation limitée — pas le domaine bureautique. |
| Horodatage | OT → DMZ | NTP (123) | Source de temps interne ; un horodatage commun conditionne toute analyse d'incident. |
| Transfert de fichiers (recettes, programmes automate) | Dépôt en DMZ, reprise manuelle | SFTP (22) ou partage dédié | Analyse antivirale sur station blanche ; proscrire les partages ouverts et la clé USB nomade. |
Deux flux méritent une attention particulière parce qu'ils sont presque toujours demandés et rarement encadrés : la télémaintenance constructeur, qui crée une porte permanente si elle n'est pas ouverte à la demande, et le transfert de programmes automate, qui contourne toute segmentation dès qu'il se fait par clé USB.
6.3 Quand le pare-feu ne suffit plus
Pour les zones où aucune donnée ne doit pouvoir remonter vers le procédé — réseau de sûreté, poste électrique, site classé — la réponse n'est plus un filtrage mais une rupture physique du sens de circulation : une passerelle unidirectionnelle, ou diode réseau, dont la couche physique ne permet matériellement pas le retour. Le prix à payer est fonctionnel : aucun acquittement, donc aucun protocole en session, et une supervision qui devient strictement consultative.
Entre les deux, le pare-feu industriel se distingue d'un pare-feu classique par sa capacité à inspecter les protocoles d'atelier : reconnaître une trame Modbus, distinguer une lecture d'une écriture, refuser un ordre d'écriture venu d'une adresse qui n'a rien à y faire. Dans le choix d'un tel équipement, les critères objectifs sont la couverture protocolaire réellement vérifiée en maquette, la certification IEC 62443-4-2 du produit, une qualification ou une certification délivrée par l'ANSSI, et la tenue aux contraintes d'environnement de l'atelier.
Le point de départ, avant tout achat : l'inventaire. On ne peut pas écrire une matrice de flux tant qu'on ignore quels équipements existent et avec qui ils parlent. Cet inventaire se construit par écoute passive du trafic, puis se confronte aux schémas d'architecture — qui sont presque toujours en retard sur la réalité de l'atelier.
Qui pilote ce chantier ?
Ces architectures sont conçues et exploitées par des profils hybrides, à mi-chemin de l'automatisme et de la cybersécurité : analyste de SOC industriel, ingénieur cybersécurité OT, architecte sécurité industrielle, consultant conformité. Le détail des métiers, des compétences et des passerelles depuis l'automatisme est dans notre panorama des métiers de la cybersécurité industrielle ; les rémunérations et les parcours de formation figurent sur la fiche métier d'ingénieur cybersécurité industrielle et sur sa page formation.
Conclusion : un sujet d'industriel, pas seulement de DSI
La cybersécurité OT ne se gère pas depuis la salle serveurs de la DSI. Elle se construit en salle de contrôle, avec les automaticiens, les responsables maintenance et les chefs de production — sous la supervision d'un RSSI qui accepte que ses bonnes pratiques IT ne s'y appliquent pas mécaniquement.
Le tournant 2024-2027 — NIS2, Cyber Resilience Act, ReCyF — fait passer la cybersécurité industrielle de la bonne pratique à l'obligation assortie de sanctions. Pour un site français, l'enjeu n'est plus de savoir s'il faut investir, mais dans quel ordre : cartographier les actifs OT par écoute passive, segmenter selon Purdue en écrivant la matrice de flux, surveiller sans émettre vers les automates, puis formaliser une réponse à incident qui associe la maintenance. Les trois premières étapes ne coûtent presque rien en licences ; elles coûtent du temps d'automaticien.
Pour aller plus loin
- IEC 62443 : niveaux SL, zones et conduits — la norme qui formalise le découpage décrit ici.
- Directive NIS 2 dans l'industrie — périmètre, obligations et chaîne de sous-traitance.
- Guide complet du SCADA — le niveau 2 du modèle Purdue, celui qui est le plus attaqué.
- Le MES et la norme ISA-95 — le niveau 3, et pourquoi il ne parle jamais directement à un automate.
- Piratage d'un automate industriel — pertes, arrêt de production et responsabilités.