Une ligne de production à l'arrêt parce qu'un automate a été chiffré par un rançongiciel : le scénario n'a plus rien d'hypothétique.
À mesure que les usines connectent leurs systèmes industriels (OT, Operational Technology) à l'informatique de gestion, un nouveau métier s'impose : l'ingénieur en cybersécurité industrielle, gardien des automates, des SCADA et des réseaux d'usine.
Le poste se situe au croisement de deux mondes longtemps séparés : la sécurité informatique et le génie industriel. D'où un parcours de formation particulier, qui ne ressemble pas tout à fait à celui d'un ingénieur cybersécurité « classique ».
Voici le parcours type, les écoles et les certifications qui mènent à ce métier de niche très recherché.
1. Le métier : pourquoi l'OT change tout
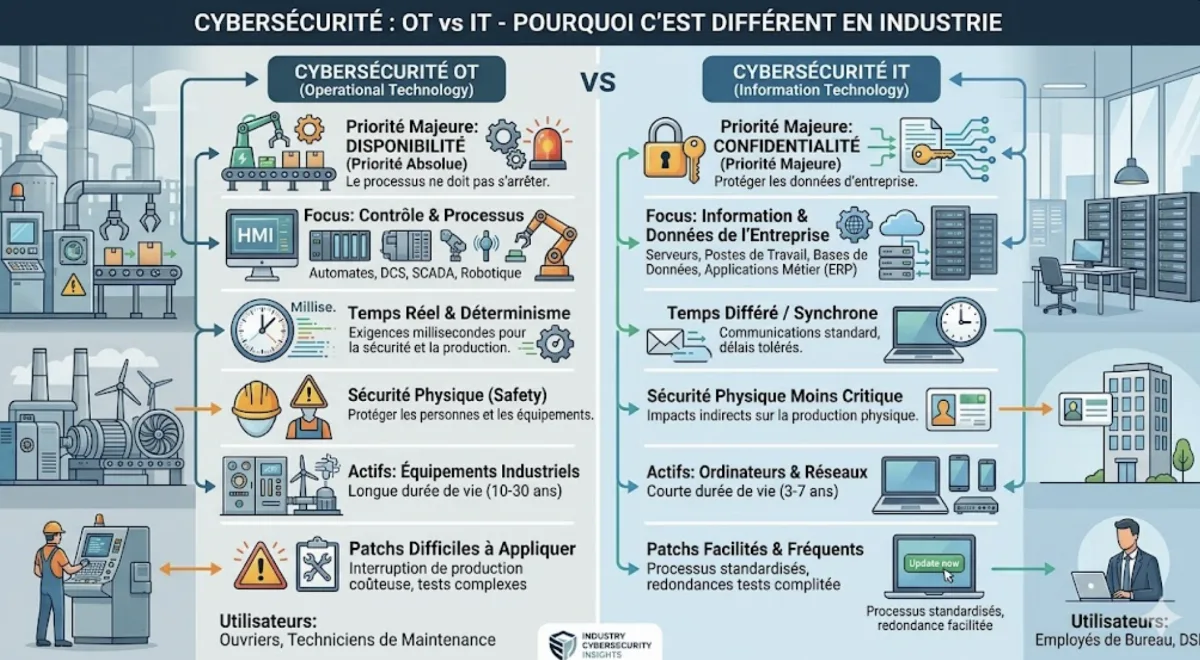
La cybersécurité d'entreprise classique protège des serveurs, des postes de travail et des données. La cybersécurité industrielle protège des systèmes physiques : automates programmables (API), supervision SCADA, capteurs, robots, lignes de production.
La différence est fondamentale. En informatique de gestion (IT), la priorité est la confidentialité de la donnée. En milieu industriel (OT), la priorité est la disponibilité et la sûreté : un arrêt non maîtrisé peut endommager un équipement, voire menacer des personnes.
Cybersécurité IT classique
- Priorité : confidentialité des données
- Équipements renouvelés tous les 3-5 ans
- Correctifs déployés régulièrement
- Arrêt pour mise à jour acceptable
Cybersécurité OT industrielle
- Priorité : disponibilité et sûreté
- Automates en service 15-20 ans
- Mises à jour rares (arrêt = perte de production)
- Protocoles industriels spécifiques (Modbus, Profinet…)
L'ingénieur OT doit donc parler les deux langues : comprendre une architecture réseau et une attaque informatique, mais aussi savoir ce qu'est une boucle de régulation et pourquoi on ne redémarre pas un four en plein cycle. C'est cette double compétence qui rend le profil rare.
NIS 2 : ce qui fait exploser la demande de formations
Comprendre pourquoi ces formations se multiplient depuis deux ans suppose de regarder la réglementation. La directive européenne NIS 2 (UE 2022/2555) élargit massivement le nombre d'organisations soumises à des obligations de cybersécurité : l'ANSSI évoque environ 15 000 entités en France, contre près de 500 sous NIS 1. L'industrie manufacturière, l'énergie, l'eau, l'agroalimentaire et le transport y figurent en bonne place — précisément les secteurs où les systèmes OT sont critiques.
En France, la transposition passe par le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui transpose dans un même véhicule NIS 2, la directive REC et le règlement DORA. Il a été adopté par le Sénat le 12 mars 2025, puis adopté en commission spéciale à l'Assemblée nationale le 10 septembre 2025 — mais il n'a jamais été examiné en séance publique. Au 20 septembre 2026, aucune loi de transposition n'est promulguée et aucune obligation NIS 2 n'est donc opposable à une entreprise française. Le retard est tel que la Commission européenne a saisi la Cour de justice de l'Union européenne le 8 juillet 2026.
Une confusion à écarter avant d'aller plus loin : le 17 octobre 2024, souvent présenté comme la date d'entrée en vigueur, était la date limite de transposition imposée aux États membres. De la même façon, l'ANSSI a bien mis à disposition depuis le 17 mars 2026 son Référentiel Cyber France (ReCyF), qui traduit les objectifs de NIS 2 en mesures concrètes — mais il s'agit d'un document de travail (version 2.5), dont la version définitive est annoncée pour après la transposition. Il décrit ce qui est attendu, il ne crée pas d'obligation.
Ce que cela change pour un candidat. Les entreprises n'attendent pas la promulgation pour recruter : les obligations sont connues, les sanctions annoncées atteignent 10 M€ ou 2 % du chiffre d'affaires mondial, et la mise en conformité d'un parc d'automates se compte en années, pas en mois. Une formation qui aborde explicitement NIS 2, la directive REC et le référentiel de l'ANSSI, en plus de la norme IEC 62443, a une longueur d'avance sur un cursus purement technique.
Le détail des obligations et de leur cascade sur les sous-traitants industriels est traité dans notre dossier Directive NIS 2 dans l'industrie. Pour la distinction technique entre les deux mondes, voir Cybersécurité OT vs IT.
Sources : directive (UE) 2022/2555 (NIS 2) ; ANSSI, Référentiel Cyber France (ReCyF), mars 2026 ; projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, adopté par le Sénat le 12 mars 2025 puis en commission spéciale à l'Assemblée nationale le 10 septembre 2025, non promulgué au 20 septembre 2026.
2. Le parcours type, du bac au diplôme d'ingénieur
Le métier se vise au niveau Bac+5 (niveau 7), via un diplôme d'ingénieur ou un master. Il n'existe pas une voie unique, mais une trajectoire dominante.
Voici les étapes les plus courantes :
Bac général scientifique
Spécialités mathématiques, physique-chimie ou numérique et sciences informatiques (NSI).
Bac+2/3 d'orientation
Prépa (MP2I, PSI), ou cycle préparatoire intégré, ou BUT GEII / réseaux & télécoms / informatique.
Cycle ingénieur (Bac+5)
Spécialisation cybersécurité, réseaux, systèmes embarqués ou génie industriel avec option sécurité.
Deux familles de profils convergent vers le métier. D'un côté, des ingénieurs informatique/réseaux qui se spécialisent ensuite vers l'industriel. De l'autre, des ingénieurs en automatisme ou génie électrique qui montent en compétence sur la cybersécurité.
L'alternance est une voie particulièrement appréciée sur la fin de cursus : elle permet de découvrir un environnement OT réel (usine, énergéticien, opérateur d'infrastructure) là où les compétences ne s'acquièrent pas seulement en salle.
3. Quelles écoles et quels labels viser ?
Il n'existe pas un diplôme unique « ingénieur cybersécurité industrielle », mais de nombreuses écoles d'ingénieurs proposent une spécialisation cybersécurité, parfois orientée systèmes industriels ou embarqués. Plutôt que de courir après un nom d'école, mieux vaut vérifier des critères objectifs.
Trois repères fiables pour choisir une formation :
Les masters universitaires spécialisés en cybersécurité, ainsi que certains mastères spécialisés (label de la Conférence des grandes écoles), constituent une alternative ou un complément après un premier diplôme d'ingénieur généraliste.
4. Les certifications spécialisées OT/ICS
Au-delà du diplôme, le métier valorise fortement les certifications professionnelles : elles attestent d'une compétence ciblée et sont souvent demandées explicitement dans les offres d'emploi.
Quelques références reconnues sur le volet industriel :
| Certification | Organisme | Cible |
|---|---|---|
| Certificats ISA/IEC 62443 | ISA (International Society of Automation) | Sécurité des systèmes d'automatisation et de contrôle |
| GICSP (Global Industrial Cyber Security Professional) | GIAC | Pont entre IT, ingénierie et sécurité OT |
| Certifications cyber généralistes (type CISSP) | (ISC)² | Socle sécurité de l'information, utile en complément |
Liste non exhaustive et indicative. Les exigences varient selon l'employeur et le poste ; les certifications évoluent régulièrement.
En pratique, le combo gagnant associe un diplôme d'ingénieur, une certification orientée OT (62443 ou GICSP), et surtout une expérience terrain sur des environnements industriels réels.
Quelle formation selon votre point de départ ?
« Formation en cybersécurité industrielle » ne recouvre pas la même chose selon d'où l'on part. Un lycéen, un technicien automaticien de 35 ans et un ingénieur réseaux qui veut basculer vers l'OT n'ont ni le même chemin, ni la même durée devant eux. Voici les quatre trajectoires les plus courantes.
| Point de départ | Voie recommandée | Durée | Point de vigilance |
|---|---|---|---|
| Lycéen / post-bac | Bac général (maths, physique-chimie ou NSI), puis prépa, cycle préparatoire intégré ou BUT GEII / R&T / informatique, puis cycle ingénieur avec spécialisation cyber. | 5 ans après le bac | Vérifier que le cycle ingénieur comporte réellement de l'automatisme et des protocoles industriels, pas seulement du réseau IT. |
| BTS / BUT en automatisme, électrotechnique ou maintenance | Admission parallèle en cycle ingénieur (souvent en alternance), ou licence professionnelle puis master. La base process est déjà là : c'est la couche cyber qu'il faut construire. | 2 à 3 ans | L'alternance en environnement OT réel (usine, énergéticien) pèse plus lourd que l'intitulé du diplôme. |
| Ingénieur ou technicien IT / réseaux en poste | Mastère spécialisé ou certificat d'établissement en sécurité des systèmes industriels, complété par une certification orientée OT (ISA/IEC 62443, GICSP). | 6 à 18 mois | Le manque de culture process est le vrai frein : viser une formation qui fait manipuler des automates et des SCADA réels. |
| Reconversion depuis un autre métier industriel | Titre professionnel ou licence professionnelle cybersécurité en formation continue, puis spécialisation OT. Dispositifs mobilisables : CPF, projet de transition professionnelle, plan de développement des compétences de l'employeur. | 1 à 3 ans | Les postes touchant des systèmes critiques exigent souvent une expérience terrain préalable : viser d'abord un poste d'analyste ou de technicien. |
Pour le détail du métier lui-même — missions au quotidien, compétences attendues, évolutions — voir la fiche métier ingénieur cybersécurité industrielle, et pour le panorama des diplômes la fiche formation dédiée.
Se former à la cybersécurité industrielle quand on est déjà en poste
C'est le cas le plus fréquent, et le moins bien traité : la majorité des personnes qui cherchent une « formation en sécurité informatique industrielle », une « formation en sécurité des systèmes industriels » ou une « formation cybersécurité OT » ne sont pas étudiantes — les trois expressions désignent le même besoin. Ce sont des automaticiens, des responsables maintenance, des RSSI généralistes à qui l'on vient de confier le périmètre usine. Trois formats coexistent, et ils ne s'adressent pas au même besoin.
Sensibilisation courte (1 à 3 jours)
Pour comprendre le vocabulaire, les scénarios d'attaque sur un SI industriel et la logique de la norme IEC 62443. Utile pour une équipe maintenance ou un comité de direction, insuffisant pour exercer.
Certification professionnelle (3 à 10 jours + examen)
ISA/IEC 62443 ou GICSP. C'est le format le plus valorisé sur le marché pour un professionnel déjà technique : il atteste d'une compétence ciblée sans repasser par un diplôme.
Mastère spécialisé ou diplôme (6 à 24 mois)
Format long, souvent en temps partiel ou en alternance. Le bon choix pour viser un poste d'architecte sécurité OT ou de RSSI industriel, ou pour officialiser un changement de métier.
Vérifier avant de s'inscrire — quatre points qui font la différence entre une formation utile et un catalogue :
- Une plateforme technique réelle (automates, SCADA, réseau industriel), pas uniquement des diapositives.
- La couverture explicite de la série IEC 62443 et, désormais, de NIS 2 et du référentiel de l'ANSSI.
- L'enregistrement au RNCP ou au RS de France Compétences pour un financement par le CPF.
- Le profil des intervenants : praticiens d'environnements OT plutôt que formateurs purement IT.
À noter : le label SecNumedu de l'ANSSI concerne les formations initiales, tandis que SecNumedu-FC couvre spécifiquement la formation continue. C'est ce second label qu'il faut chercher quand on est salarié. Pour un panorama des métiers accessibles ensuite, voir notre top 10 des métiers de la cybersécurité industrielle.
Sources : ANSSI (labels SecNumedu et SecNumedu-FC) ; France Compétences (RNCP, répertoire spécifique) ; ISA ; GIAC ; série de normes IEC 62443.
5. Débouchés et rémunération
La demande dépasse largement l'offre de profils qualifiés. Les recruteurs sont les industriels (agroalimentaire, automobile, pharmacie, chimie), les énergéticiens, les opérateurs d'infrastructures critiques, ainsi que les ESN et cabinets de conseil spécialisés.
Les intitulés de poste varient : ingénieur cybersécurité OT, consultant sécurité industrielle, architecte sécurité OT, analyste SOC industriel, RSSI industriel pour les profils expérimentés.
| Profil | Salaire brut annuel indicatif |
|---|---|
| Débutant (sortie d'école) | ≈ 38 000 à 45 000 € |
| Confirmé (3 à 7 ans) | ≈ 50 000 à 65 000 € |
| Expert / architecte / RSSI industriel | ≈ 70 000 € et plus |
Fourchettes indicatives, à pondérer selon la région, le secteur, la taille de l'entreprise et le niveau de criticité des systèmes. La rareté du profil tire les rémunérations vers le haut. Le détail par niveau d'expérience et par région figure sur la page salaire du métier.
C'est l'un des rares domaines où la double compétence (industrie + cyber) constitue une barrière à l'entrée durable : on ne s'improvise pas ingénieur OT, ce qui protège la valeur du profil sur le marché.
Conclusion : un métier-frontière d'avenir
Devenir ingénieur en cybersécurité industrielle, c'est accepter de se tenir à la frontière de deux disciplines et d'en maîtriser le vocabulaire commun. Le parcours type — bac scientifique, Bac+2/3 d'orientation, puis diplôme d'ingénieur Bac+5 avec spécialisation cyber et exposition à l'OT — reste la voie la plus lisible.
Visez un titre accrédité par la CTI, vérifiez le label SecNumedu — SecNumedu-FC si vous êtes salarié — et la présence réelle d'enseignements industriels, puis complétez par une certification OT et de l'expérience terrain. C'est cette combinaison, plus que le nom de l'école, qui ouvre les portes d'un secteur durablement en tension. Et si vous êtes déjà technicien ou ingénieur en poste, le chemin le plus court passe rarement par un nouveau diplôme : une certification 62443 ou GICSP adossée à votre expérience process vaut souvent davantage sur le marché.