« Notre automate est certifié SL 3. » La phrase rassure en réunion. Elle ne veut pourtant presque rien dire prise isolément.
Dans la norme IEC 62443, un niveau de sécurité n'est ni une note globale ni un label : c'est un vecteur à sept composantes, qui se décline en trois lectures différentes — visé, capable, atteint — et qui ne s'applique qu'à un périmètre préalablement découpé en zones et conduits.
Autrement dit, un composant peut parfaitement afficher SL 3 sur l'authentification et SL 1 sur la confidentialité des données, tout en étant installé dans une zone dont personne n'a défini le niveau cible.
Côté français, l'ANSSI a refondu en mars 2025 sa méthode de classification des systèmes industriels, désormais organisée en quatre classes — dont elle précise explicitement qu'elles n'ont pas d'équivalence directe avec les SL.
Décryptage de l'architecture de la norme, des quatre niveaux, des sept exigences fondamentales et de l'articulation avec le référentiel français.
1. Ce qu'est IEC 62443 : une famille, pas une norme
Première correction de vocabulaire : il n'existe pas une norme IEC 62443. Il s'agit d'une série de documents, issue des travaux de l'ISA — d'où l'appellation historique ISA-99 —, consacrée à la sécurité des systèmes d'automatisation et de contrôle industriels.
La série est organisée en quatre groupes, et cette organisation n'est pas anodine : elle correspond aux trois rôles qui se partagent la responsabilité d'une installation — l'exploitant, l'intégrateur et le fournisseur de composants.
| Groupe | Objet | Qui est concerné |
|---|---|---|
| -1-x | Concepts généraux, terminologie, modèles | Tous |
| -2-x | Politiques et procédures, programme de sécurité | Exploitant |
| -3-x | Exigences au niveau système : analyse de risque, zones et conduits, exigences techniques | Exploitant et intégrateur |
| -4-x | Exigences au niveau composant : cycle de développement sécurisé, capacités techniques | Fournisseur |
Trois parties concentrent l'essentiel des usages industriels : 62443-3-2 pour l'analyse de risque et la définition des zones, 62443-3-3 pour les exigences techniques au niveau système, et 62443-4-2 pour les exigences au niveau des composants. La partie 62443-4-1 encadre, elle, le processus de développement sécurisé côté fournisseur.
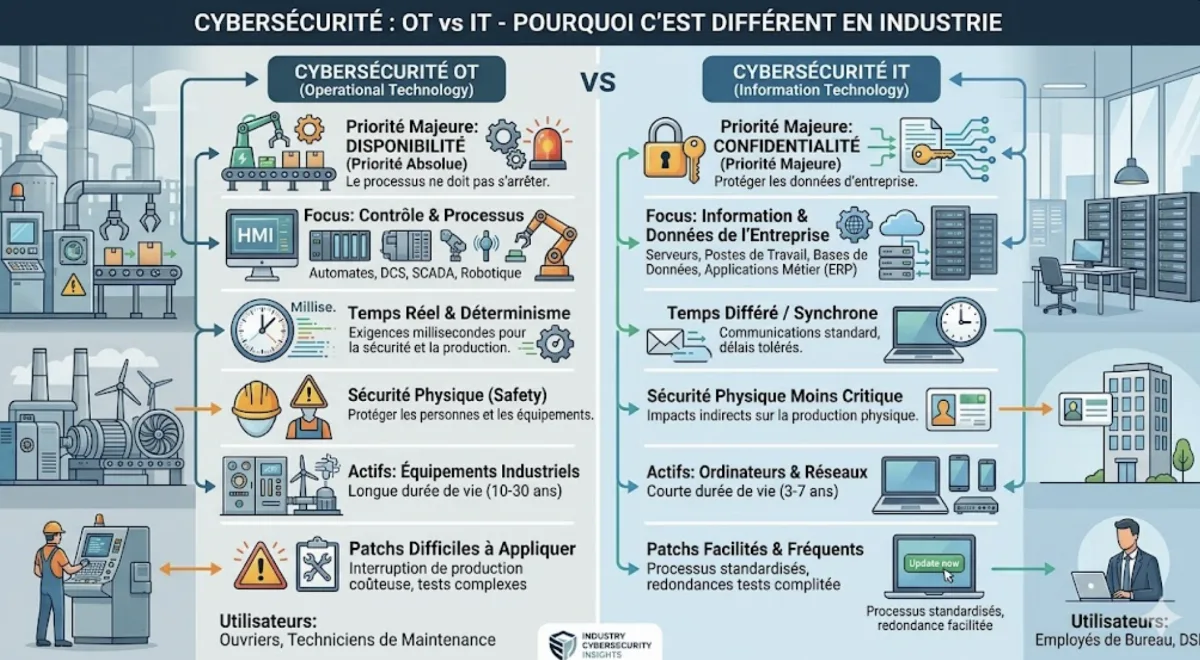
Cette approche par rôles distingue nettement IEC 62443 des référentiels bureautiques. Elle reconnaît qu'un exploitant ne peut pas sécuriser seul un parc d'équipements dont il ne maîtrise ni le firmware, ni les protocoles, ni le cycle de vie — un point développé dans notre comparaison entre cybersécurité OT et cybersécurité IT.
2. Zones et conduits : le découpage préalable
Avant de parler de niveau, la norme impose de délimiter le système à l'étude — le System Under Consideration — puis de le découper. C'est l'objet de la partie 62443-3-2, et c'est l'étape que les projets sautent le plus volontiers.
Une zone regroupe des équipements partageant des exigences de sécurité communes. Un conduit est un ensemble de ressources de communication partageant des exigences communes et reliant deux zones ou plus.
Zone
Un regroupement logique ou physique d'actifs aux exigences de sécurité homogènes : supervision, conduite de procédé, sécurité fonctionnelle, atelier de conditionnement.
Conduit
Le canal de communication entre zones, qui porte ses propres exigences : liaison supervision-automates, passerelle vers le système d'information de gestion, accès distant de maintenance.
L'intérêt du modèle est de rendre le problème fini. Plutôt que de sécuriser « l'usine », on détermine un niveau cible par zone, en fonction des conséquences d'une attaque réussie sur cette zone précise, puis on traite les conduits qui la relient au reste.
Ce découpage n'a rien d'académique : il conditionne la segmentation réseau, les règles de filtrage, la politique d'accès distant et, très concrètement, le périmètre d'un projet de mise en conformité.
La logique rejoint celle de l'architecture en niveaux largement utilisée en supervision industrielle, décrite dans notre guide de l'architecture SCADA.
3. Les quatre niveaux de sécurité, définis par la menace
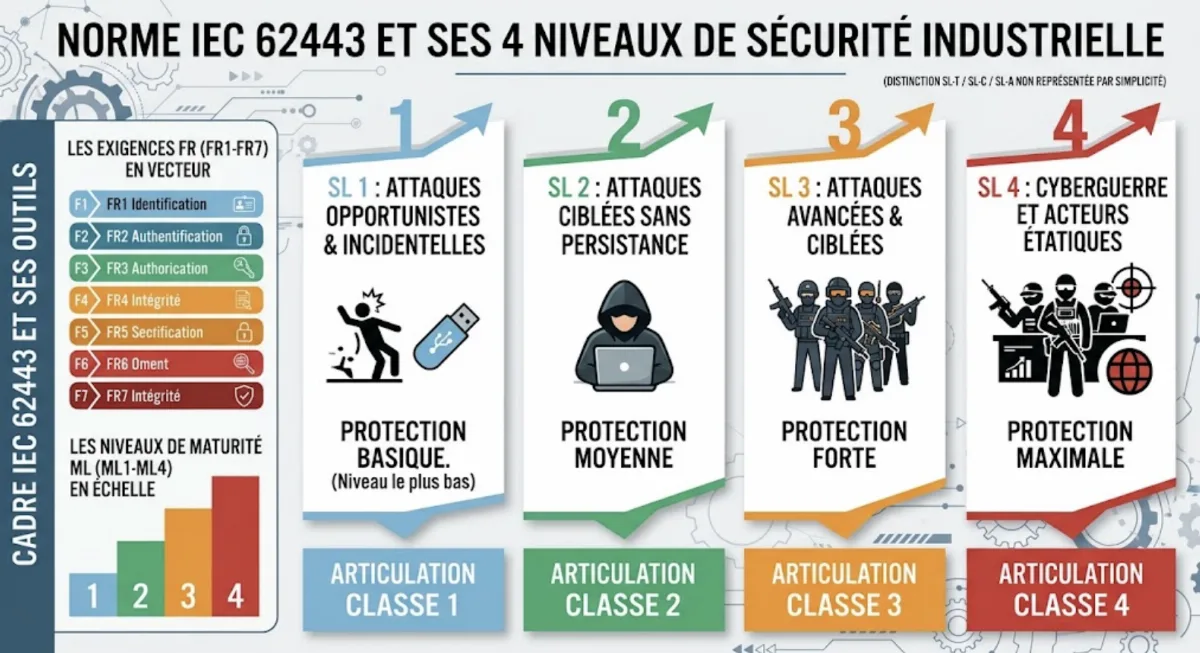
Voici le cœur du sujet. Les Security Levels ne mesurent pas la criticité d'un procédé ni la gravité d'un impact : ils caractérisent le profil d'attaquant auquel une zone ou un conduit doit pouvoir résister.
Chaque niveau se lit selon quatre paramètres : les moyens employés, les ressources mobilisées, les compétences requises et la motivation de l'attaquant.
SL 1 Violation fortuite ou accidentelle
Protection contre l'erreur humaine non intentionnelle et la mauvaise manipulation. Aucun attaquant motivé n'est envisagé à ce niveau.
SL 2 Violation intentionnelle par des moyens simples
Attaquant disposant de ressources faibles, de compétences génériques et d'une motivation limitée. Typiquement : outillage public, exploitation opportuniste d'une vulnérabilité connue.
SL 3 Violation intentionnelle par des moyens sophistiqués
Attaquant aux ressources modérées, disposant de compétences spécifiques aux systèmes industriels et d'une motivation réelle. C'est le seuil à partir duquel la connaissance des automates et des protocoles de terrain entre en jeu.
SL 4 Violation intentionnelle par des moyens avancés
Attaquant aux ressources étendues, compétences industrielles pointues et motivation élevée. Profil d'acteur structuré, visant un effet destructeur.
4. SL-T, SL-C, SL-A : trois lectures d'un même chiffre
Source de confusion majeure dans les cahiers des charges : le même « SL 3 » ne désigne pas la même chose selon qu'on parle d'un objectif, d'une capacité produit ou d'un résultat mesuré. La norme distingue trois déclinaisons.
| Sigle | Signification | Qui le détermine |
|---|---|---|
| SL-T | Target — le niveau visé pour une zone ou un conduit, issu de l'analyse de risque | L'exploitant, en phase de conception |
| SL-C | Capability — la capacité d'un composant ou d'un système à assurer les fonctions du niveau | Le fournisseur, éventuellement via une certification |
| SL-A | Achieved — le niveau réellement atteint sur l'installation, après vérification | La mesure sur site, comparée au SL-T |
L'écart entre SL-C et SL-A est la zone où se joue la sécurité réelle. Un automate capable de SL 3 installé avec ses identifiants par défaut, sans journalisation activée et sans segmentation amont, n'atteint évidemment pas SL 3 en exploitation.
Symétriquement, une zone peut atteindre son SL-T avec des composants de capacité inférieure, à condition que des contre-mesures compensatoires prennent le relais — filtrage, passerelle unidirectionnelle, contrôle d'accès physique, surveillance.
Formuler correctement une exigence fournisseur
❌ « Équipement conforme IEC 62443 »
✅ « Composant répondant à IEC 62443-4-2, avec un SL-C de 3 sur FR1 et FR2 et de 2 sur les autres exigences fondamentales ; fournisseur disposant d'un processus de développement conforme à IEC 62443-4-1. »
Cette précision change la nature de la discussion commerciale. Elle rend l'exigence vérifiable, donc opposable, et évite les attestations génériques qui n'engagent personne.
5. Les sept exigences fondamentales et le vecteur SL
Dernière subtilité, et non la moindre : un niveau de sécurité ne se résume pas à un chiffre unique. Il s'exprime sous la forme d'un vecteur à sept composantes, une par exigence fondamentale (foundational requirement).
| Code | Exigence fondamentale | Ce qu'elle couvre |
|---|---|---|
| FR1 | Identification et authentification | Qui se connecte, avec quelle preuve d'identité |
| FR2 | Contrôle d'utilisation | Ce que chaque identité est autorisée à faire |
| FR3 | Intégrité du système | Protection contre la modification non autorisée |
| FR4 | Confidentialité des données | Protection des informations en transit et au repos |
| FR5 | Restriction des flux de données | Segmentation, cloisonnement, filtrage entre zones |
| FR6 | Réponse en temps utile aux événements | Journalisation, détection, réaction |
| FR7 | Disponibilité des ressources | Résistance au déni de service, continuité de la conduite |
Chaque composante du vecteur peut porter une valeur différente. Un composant peut ainsi être évalué SL 3 sur FR1 et FR2, SL 2 sur FR5 et SL 1 sur FR4 — une configuration parfaitement cohérente en milieu industriel, où la confidentialité pèse souvent moins que la disponibilité.
Cette granularité est précisément ce qui rend la norme utilisable : elle permet d'investir là où le risque se trouve, plutôt que d'aligner uniformément l'ensemble des exigences sur le maillon le plus exigeant.
Pour situer ses propres connaissances sur ces notions — modèle en niveaux, segmentation, zones et conduits, SL 1 à SL 4 —, le test de niveau en cybersécurité OT et IEC 62443 propose dix questions avec correction commentée.
6. Niveaux de maturité : l'autre échelle, souvent confondue
À côté des Security Levels, la série manipule une seconde échelle graduée de 1 à 4 : les niveaux de maturité (Maturity Levels). Leur confusion avec les SL est fréquente, et lourde de conséquences dans un appel d'offres.
La différence tient à l'objet mesuré. Les SL qualifient des capacités techniques — d'un système, d'un composant, d'une zone. Les ML qualifient la maturité d'un processus organisationnel, indépendamment de toute performance technique.
| Niveau | Caractérisation du processus |
|---|---|
| ML 1 | Processus informel, conduit au cas par cas |
| ML 2 | Processus documenté, mais non systématiquement répétable |
| ML 3 | Processus documenté, répétable et appliqué de manière systématique |
| ML 4 | Processus documenté, répétable, mesuré et en amélioration continue |
Aucune relation obligatoire n'est imposée entre ML et SL. Une organisation peut en théorie atteindre un SL élevé sur une installation avec des processus peu matures — au prix, en pratique, d'une régression rapide dès que l'équipe projet se disperse.
C'est d'ailleurs l'argument le plus solide en faveur d'un investissement sur les processus : un niveau technique se dégrade silencieusement au fil des modifications, des astreintes et des interventions de maintenance non tracées. Seul un processus mesuré le maintient dans le temps.
7. Et en France ? Les quatre classes de l'ANSSI
Le référentiel français a évolué récemment, et le changement est structurant. Le guide ANSSI-PA-107, « La cybersécurité des systèmes industriels — Méthode de classification », a été refondu en version 2.0, datée du 10 mars 2025.
La version précédente reposait sur trois classes, déterminées par un couple impact × vraisemblance. L'ANSSI explique elle-même pourquoi elle a abandonné ce modèle : la vraisemblance produisait un effet de bouclage — plus on sécurisait, plus elle baissait, plus la classe se dégradait — et elle était trop fluctuante pour fonder des mesures de long terme.
| Classe | Impact d'une attaque | Régime de vérification |
|---|---|---|
| Classe 1 | Faible | Pas de disposition particulière |
| Classe 2 | Modéré | Pas de contrôle étatique, mais preuve des mesures exigible en cas de contrôle ou d'incident |
| Classe 3 | Fort | Mesures renforcées, vérification par un organisme qualifié recommandée |
| Classe 4 | Catastrophique | Mesures les plus fortes, vérification par un organisme qualifié recommandée |
Classes de cybersécurité définies par le guide ANSSI-PA-107 v2.0 (10/03/2025). Chaque classe renforce les mesures des classes inférieures, sauf exceptions.
Le guide établit toutefois des liens : les mesures détaillées de chaque classe renvoient aux exigences d'IEC 62443, et les définitions de zone et de conduit sont reprises de la norme. L'orientation diffère selon la classe — les classes 1 et 2 mettent l'accent sur la résilience, c'est-à-dire la capacité à restaurer et redémarrer, tandis que les classes 3 et 4 insistent sur la nécessité de survivre à l'attaque.
Un exemple donné par le guide illustre la granularité attendue : un site classé Seveso seuil haut sera globalement de classe 3, mais à l'intérieur du site, seuls les systèmes de protection des biens et des personnes doivent l'être — certains systèmes de production pouvant rester en classe 2.
Les obligations à venir pour les entités concernées, y compris les sous-traitants industriels, sont détaillées dans notre dossier consacré à la directive NIS 2 dans l'industrie.
Modèle en niveaux, segmentation IT/OT, zones et conduits, détection OT, obligations de signalement.
Conclusion : un niveau se démontre, il ne se déclare pas
IEC 62443 n'est pas un label que l'on accroche à une installation. C'est une méthode qui impose, dans l'ordre, de délimiter le système, de le découper en zones et conduits, de fixer un SL-T par zone à partir du risque, puis de démontrer un SL-A à la hauteur de cet objectif.
Les trois réflexes qui évitent les malentendus les plus coûteux : préciser la partie de la norme visée dans toute exigence contractuelle, raisonner en vecteur de sept composantes plutôt qu'en note unique, et ne jamais confondre la capacité d'un produit avec le niveau atteint sur site.
Quant à l'articulation avec le référentiel français, elle se joue dans les mesures, pas dans une table de correspondance : les classes de l'ANSSI expriment la criticité des impacts, les SL expriment la résistance à un profil de menace. Les deux se complètent, aucun ne se substitue à l'autre.