Un système SCADA pilote des pompes, des vannes, des fours ou des postes électriques. Il a été conçu pour la sûreté de fonctionnement, rarement pour résister à un attaquant.
Mots de passe par défaut, protocoles sans authentification, accès de télémaintenance ouverts sur Internet : l'ANSSI a refondu fin 2025 son guide des mesures détaillées pour les systèmes industriels, et la liste des faiblesses récurrentes qu'il dresse reste longue.
Ce dossier passe en revue les vulnérabilités types d'un SCADA, illustrées par des alertes officielles, puis la façon de les suivre et de les traiter : CVE, score CVSS, avis du CERT-FR et nouvelles obligations des fabricants sous le Cyber Resilience Act.
Pour l'architecture et les protocoles eux-mêmes, voir notre guide SCADA : définition, architecture et protocoles.
1. Pourquoi un SCADA est vulnérable par construction
Beaucoup d'équipements encore en production ont été développés, selon l'ANSSI, à une époque où l'on intégrait de fortes contraintes de sûreté mais peu de contraintes de cybersécurité : la présence d'un attaquant sur le système était rarement envisagée.
La standardisation a ensuite rapproché ces systèmes de l'informatique de gestion : Ethernet et TCP/IP remplacent les réseaux propriétaires, et les outils de développement reposent sur des briques logicielles génériques. Utile pour l'interopérabilité, cette évolution rend aussi les techniques d'attaque de l'IT applicables à l'atelier.
Le cœur du problème : le correctif
L'ANSSI décrit une gestion des vulnérabilités très différente de celle du système d'information de gestion :
- les correctifs ne peuvent souvent être installés que pendant les phases de maintenance ;
- leur application peut imposer de requalifier le système du point de vue de la sûreté de fonctionnement ;
- faute de plate-forme d'essai, l'exploitant ne peut pas tester la non-régression des correctifs publiés ;
- les mécanismes de mise à jour automatique sont souvent incompatibles avec les anciens systèmes.
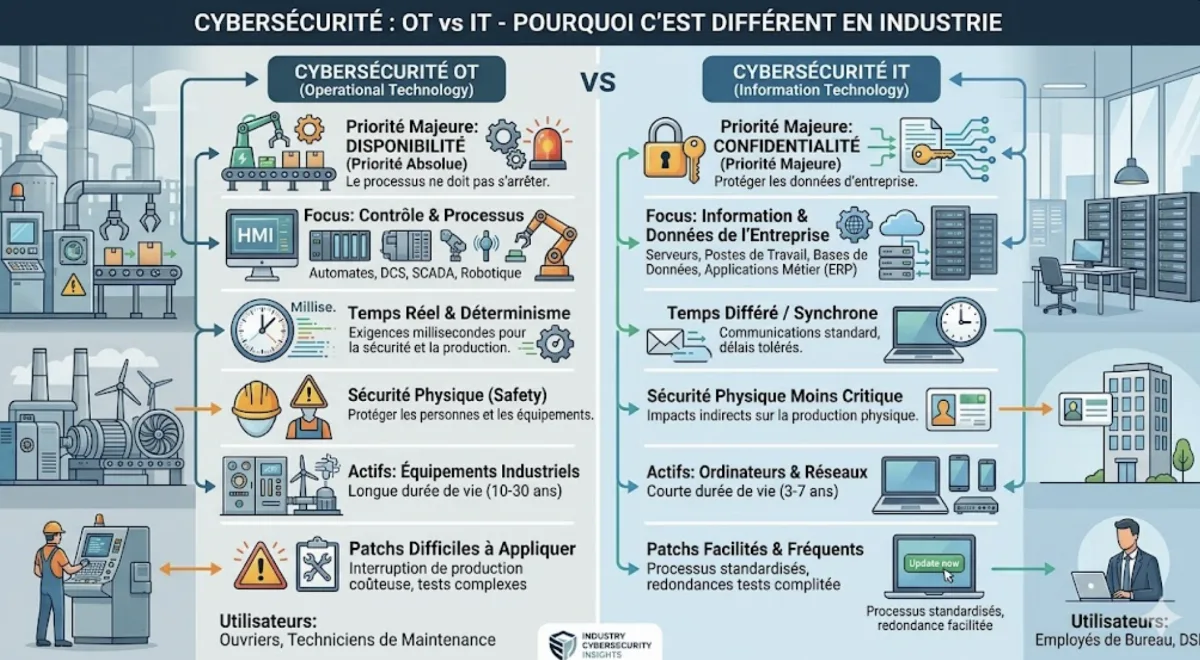
Résultat : des vulnérabilités connues restent ouvertes pendant des années. L'ANSSI note aussi que la cybersécurité est rarement abordée dans les cursus de formation des automaticiens, et que la croyance dans l'isolement d'un site conduit à un niveau de sécurité insuffisant face aux attaquants actuels. Sur ce décalage de culture, voir pourquoi la cybersécurité OT ne se fait pas comme la cybersécurité IT.
2. Mots de passe et comptes : la faille la plus exploitée
Le premier réflexe d'un attaquant est souvent de récupérer un compte existant. Or, selon l'ANSSI, les politiques de mots de passe des systèmes industriels sont fréquemment insuffisantes, voire incomplètes.
Mots de passe
- mots de passe par défaut ou codés « en dur » dans l'équipement, souvent associés à des privilèges élevés ;
- mots de passe faibles, parfois imposés par les limites du matériel ;
- mots de passe notés sur papier ;
- même mot de passe réutilisé sur des systèmes de sensibilité différente.
Comptes
- comptes génériques partagés entre opérateurs et mainteneurs ;
- comptes d'anciens salariés jamais désactivés ;
- comptes administrateur utilisés sans nécessité, parfois parce que l'application l'exige ;
- traçabilité perdue : impossible de savoir qui a fait quoi.
Le cas le plus parlant a fait l'objet d'une alerte de la CISA, l'agence américaine de cybersécurité, le 28 novembre 2023. Des automates dotés d'une IHM, utilisés dans des installations d'eau et d'assainissement, ont été compromis parce qu'ils étaient accessibles depuis Internet avec leur mot de passe par défaut.
Les mesures demandées étaient élémentaires : changer les mots de passe par défaut, activer l'authentification multifacteur, déconnecter les automates de l'Internet public. Deux semaines plus tard, la CISA publiait une alerte « Secure by Design » demandant aux fabricants de supprimer purement et simplement les mots de passe par défaut.
3. Protocoles industriels sans authentification
L'ANSSI le formule sans détour : les systèmes industriels font souvent usage de protocoles réseau n'intégrant aucun mécanisme de sécurité, ni chiffrement, ni authentification. Elle cite Telnet, mais aussi des protocoles propres à l'industrie comme Modbus TCP, Profinet ou EtherNet/IP.
Conséquence directe : quiconque accède au réseau peut lire les échanges, modifier les trames à la volée ou en forger de nouvelles. Une commande d'écriture envoyée à un automate est exécutée dès lors qu'elle est bien formée, sans vérification de son émetteur.
| Faiblesse | Ce qu'un attaquant peut faire |
|---|---|
| Trames en clair | Lire les valeurs de process et récupérer des identifiants qui circulent sur le réseau |
| Absence d'authentification | Forger des commandes (écriture de consignes, arrêt, démarrage) qui seront exécutées |
| Modification en ligne des programmes | Changer le programme d'un automate sans redémarrage, sans journalisation, de façon furtive |
| Absence de contrôle d'intégrité | Diffuser un micrologiciel, un programme automate ou une application SCADA piégés |
| Liaisons sans fil mal sécurisées | Brouiller le signal, injecter ou modifier du trafic plus facilement qu'en filaire |
La modification en ligne mérite une attention particulière. Très utile sur des installations qui tournent en continu, elle s'effectue souvent sans authentification ni journalisation. L'ANSSI rappelle l'exemple du logiciel malveillant Triton, qui ciblait des automates de sécurité dont le protocole ne disposait pas de mécanisme d'authentification : une telle modification peut rester invisible depuis le SCADA.
4. Exposition à Internet et télémaintenance
La télémaintenance et la télégestion sont des pratiques courantes : l'exploitant, l'intégrateur ou le fournisseur intervient à distance, parfois via Internet ou le réseau mobile. Selon l'ANSSI, les solutions employées offrent dans de nombreux cas un niveau de sécurité faible, alors que les équipements de bordure sont des cibles très prisées.
Deux alertes officielles montrent ce que cela donne en pratique.
États-Unis · février 2021 · CISA AA21-042A
Usine de traitement d'eau potable
Des attaquants accèdent au SCADA et augmentent le dosage de soude caustique. Le personnel remarque le changement et le corrige immédiatement. La CISA cite comme faiblesses probables des mots de passe peu robustes, un système d'exploitation obsolète et un logiciel de partage de bureau à distance.
France · janvier 2026 · CERT-FR
Secteurs de l'énergie et de l'eau
L'ANSSI constate des équipements industriels accessibles depuis Internet, sans authentification ou avec un mot de passe par défaut, et des protocoles industriels exposés sans chiffrement. Une attaque réussie a entraîné l'arrêt d'un parc éolien pendant quelques heures.
Les mesures minimales recommandées par le CERT-FR sont les suivantes :
- filtrer les connexions par adresse IP source autorisée ;
- passer par un tunnel VPN IPsec ou TLS avec authentification robuste ;
- remplacer tous les identifiants par défaut et activer l'authentification multifacteur si elle existe ;
- utiliser des logiciels d'accès à distance maintenus, reposant sur TLS ou SSH ;
- appliquer les correctifs côté client comme côté serveur.
À défaut, l'ANSSI recommande vivement de déconnecter les installations d'Internet. L'accès des prestataires relève aussi de la maîtrise de la chaîne d'approvisionnement : l'ANSSI qualifie des prestataires d'administration et de maintenance sécurisées (PAMS), dont la maintenance de systèmes industriels est un cas d'usage.
5. Les failles d'architecture et d'exploitation
Au-delà des failles techniques d'un produit, le guide de l'ANSSI recense des faiblesses d'organisation qui facilitent la progression d'un attaquant une fois entré. Ce sont souvent elles qui transforment une intrusion ponctuelle en arrêt de production.
| Faiblesse (ANSSI) | Pourquoi c'est un problème |
|---|---|
| Défaut de cloisonnement | Ni entre IT et OT, ni entre sous-systèmes industriels : l'attaquant se déplace librement, un rançongiciel se propage |
| Interfaces non contrôlées | Ports USB non bloqués, ports Ethernet inutilisés actifs, Wi-Fi non maîtrisé |
| Absence de cartographie | Sans inventaire ni matrice de flux, impossible d'évaluer vite l'impact d'une vulnérabilité publiée |
| Outils de développement sur le réseau | Stations d'ingénierie servant aussi de consoles de supervision : l'attaquant utilise des outils légitimes |
| Sauvegardes partielles ou non testées | Pas de retour possible à un état sain après compromission |
| Supervision limitée à la sûreté | Les alarmes détectent les pannes, pas les actions malveillantes |
| Pas de tests de cybersécurité | Les essais de réception usine et sur site (FAT, SAT) en contiennent rarement |
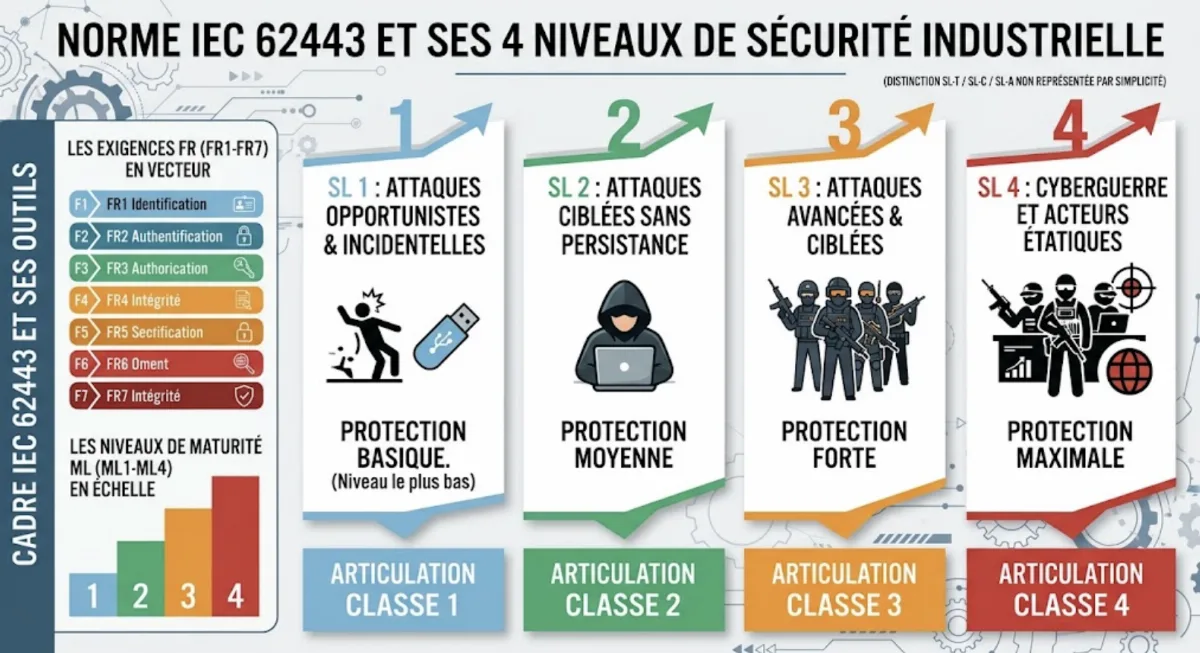
La réponse structurée à ces faiblesses passe par un découpage du système en zones et conduits, avec un niveau de sécurité cible par zone : c'est l'approche de la norme IEC 62443 et ses niveaux de sécurité. Pour les scénarios d'attaque les plus fréquents en usine, voir notre dossier sur les attaques par rançongiciel sur les usines.
6. Suivre les vulnérabilités : CVE, CVSS, CERT-FR, CRA
Constat de l'ANSSI : la veille sur les vulnérabilités n'est pas encore suffisamment intégrée dans les procédures des industriels. Sans elle, impossible de réagir à la publication d'une faille touchant un produit installé.
Quatre outils publics structurent cette veille.
CVE
Identifiant unique attribué à chaque vulnérabilité publiée. C'est la clé qui relie un bulletin de fabricant, un avis officiel et votre inventaire.
CVSS v4.0
Score de gravité publié par le FIRST depuis le 1er novembre 2023. La version 4.0 ajoute des métriques de sûreté (Safety) pensées pour l'OT et l'IoT, et un groupe « environnement » pour adapter le score à son propre contexte.
Avis du CERT-FR
Avis de sécurité, alertes et recommandations publiés par l'ANSSI, en français, dont des documents dédiés aux secteurs industriels.
Avis ICS de la CISA
Avis spécifiques aux systèmes de contrôle industriels et catalogue des vulnérabilités connues comme exploitées (KEV), utile pour prioriser.
Ce que recommande l'ANSSI
- se tenir informé des vulnérabilités critiques et des correctifs associés ;
- contractualiser avec les fournisseurs la diffusion des bulletins de vulnérabilités pour tous les équipements et logiciels ;
- disposer d'un processus de gestion des vulnérabilités : identifier, mesurer l'impact, corriger ;
- recenser les vulnérabilités non corrigées et les faire figurer dans l'analyse de risque, avec des mesures compensatoires ;
- gérer l'obsolescence : un équipement obsolète peut porter des vulnérabilités qui ne seront jamais corrigées.
Pour l'exploitant, le CRA ne remplace pas la veille : il améliore la qualité de l'information qui arrive du fabricant. Encore faut-il savoir quels produits sont installés, dans quelles versions, et qui reçoit les bulletins.
Pour former les équipes : formation en ligne cybersécurité industrielle (OT, SCADA, IEC 62443).
Conclusion : des failles connues, rarement exotiques
Les vulnérabilités qui touchent réellement les SCADA sont rarement sophistiquées : mots de passe par défaut, accès distants exposés, protocoles sans authentification, absence de cloisonnement. Les alertes de la CISA comme celles du CERT-FR décrivent des intrusions rendues possibles par ces faiblesses élémentaires.
Les recommandations de l'ANSSI convergent vers une même logique : connaître son parc, réduire l'exposition, suivre les bulletins et documenter ce qui ne peut pas être corrigé. Chaque installation reste à évaluer au cas par cas, avec les fournisseurs et, si besoin, un prestataire qualifié.